شنیدن و نگهداشتن این اپیزود
پخش را شروع کن؛ هنگام رفتن به صفحههای دیگر هم ادامه پیدا میکند.
برای خواندن و مرور دوباره
گفتوگو را به متن همراهت تبدیل کن
متن کامل و خوانای این اپیزود در Word و PDF، همراه با نقشهٔ تصویری موضوعات.
کتابخانه و بازخورد
برای شناخت بهتر پیش از شنیدن
این اپیزود هنوز بررسی عمیق نشده است
در اپیزودهای بررسیشده، پادگرد خلاصه، محورهای گفتگو، فصلهای قابل پخش و پرسشهای مهم را از متن اپیزود استخراج میکند.
تحلیل این اپیزودتکمیل این اپیزود
اگر مهمان یا اسپانسری جا افتاده، از فهرست موجود انتخاب کن یا نام تازهای پیشنهاد بده. پیشنهادها بعد از بررسی مدیر عمومی میشوند.
متن منتشرشده توسط پادکستر
توضیحات اپیزود
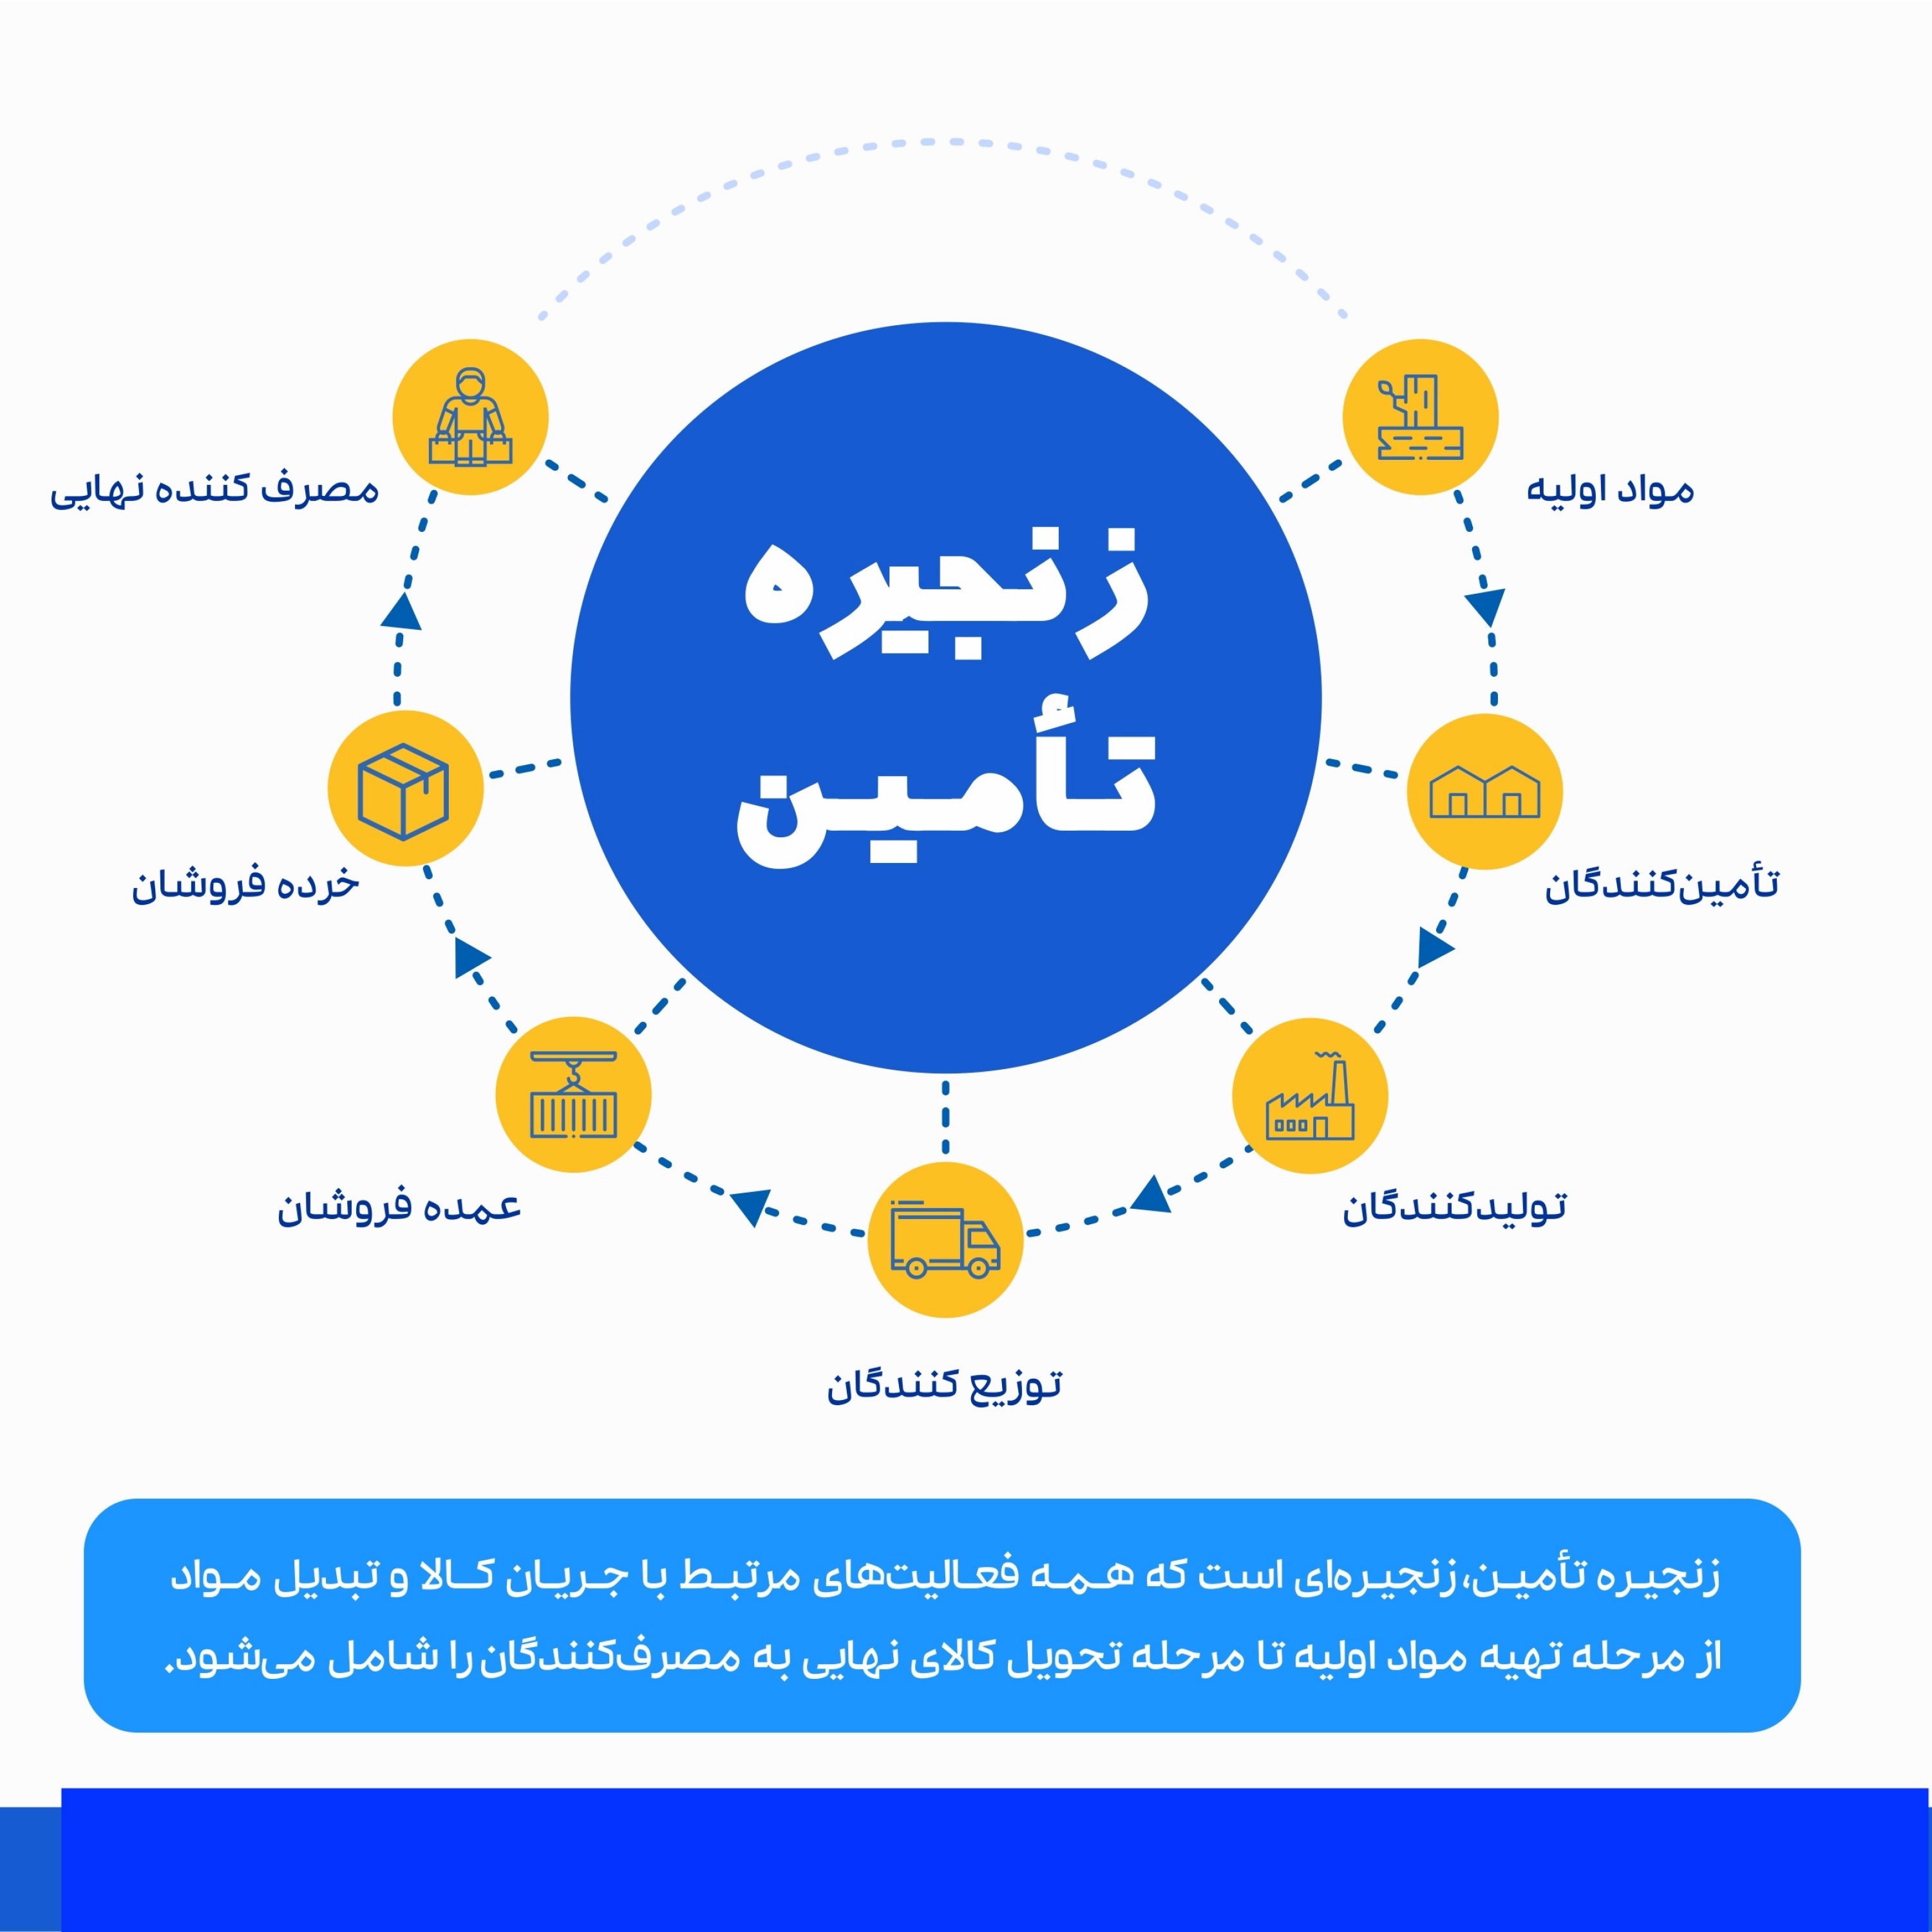
یه حمله زنجیره تأمین ( Supply Chain Attack ) یه جور حمله سایبریه که هکرها به جای حمله مستقیم به یه شرکت یا سازمان، سراغ نقاط ضعف توی شبکه تأمین اون شرکت میرن. یعنی به جای اینکه دیوارهای امنیتی یه شرکت بزرگ رو بشکونن، میرن سراغ تأمینکنندههای نرمافزار، سختافزار یا حتی خدمات و از اونجا یه راه نفوذ پیدا میکنن. تاریخچه supply chain attack خب، حملات زنجیره تأمین از همون روزای اول دنیای دیجیتال وجود داشتن، ولی توی چند سال اخیر خیلی بیشتر شدن و خطرناکتر هم شدن. چه کسی و یا چه کسانی مبتکر حملات زنجیره تامین بودند؟ خب، در مورد اینکه چه کسی اولین بار حمله زنجیره تأمین رو انجام داد، باید بگم که یه نفر خاص نبوده، بلکه به مرور زمان هکرها فهمیدن که به جای حمله مستقیم به یه شرکت، میتونن از راههای غیرمستقیم وارد بشن، مثلاً از طریق تأمینکنندهها. کانال تلگرام : https://t.me/PodFanAlborz
نظرها
هنوز نظری نوشته نشده.