شنیدن و نگهداشتن این اپیزود
پخش را شروع کن؛ هنگام رفتن به صفحههای دیگر هم ادامه پیدا میکند.
برای خواندن و مرور دوباره
گفتوگو را به متن همراهت تبدیل کن
متن کامل و خوانای این اپیزود در Word و PDF، همراه با نقشهٔ تصویری موضوعات.
کتابخانه و بازخورد
برای شناخت بهتر پیش از شنیدن
این اپیزود هنوز بررسی عمیق نشده است
در اپیزودهای بررسیشده، پادگرد خلاصه، محورهای گفتگو، فصلهای قابل پخش و پرسشهای مهم را از متن اپیزود استخراج میکند.
تحلیل این اپیزودتکمیل این اپیزود
اگر مهمان یا اسپانسری جا افتاده، از فهرست موجود انتخاب کن یا نام تازهای پیشنهاد بده. پیشنهادها بعد از بررسی مدیر عمومی میشوند.
متن منتشرشده توسط پادکستر
توضیحات اپیزود
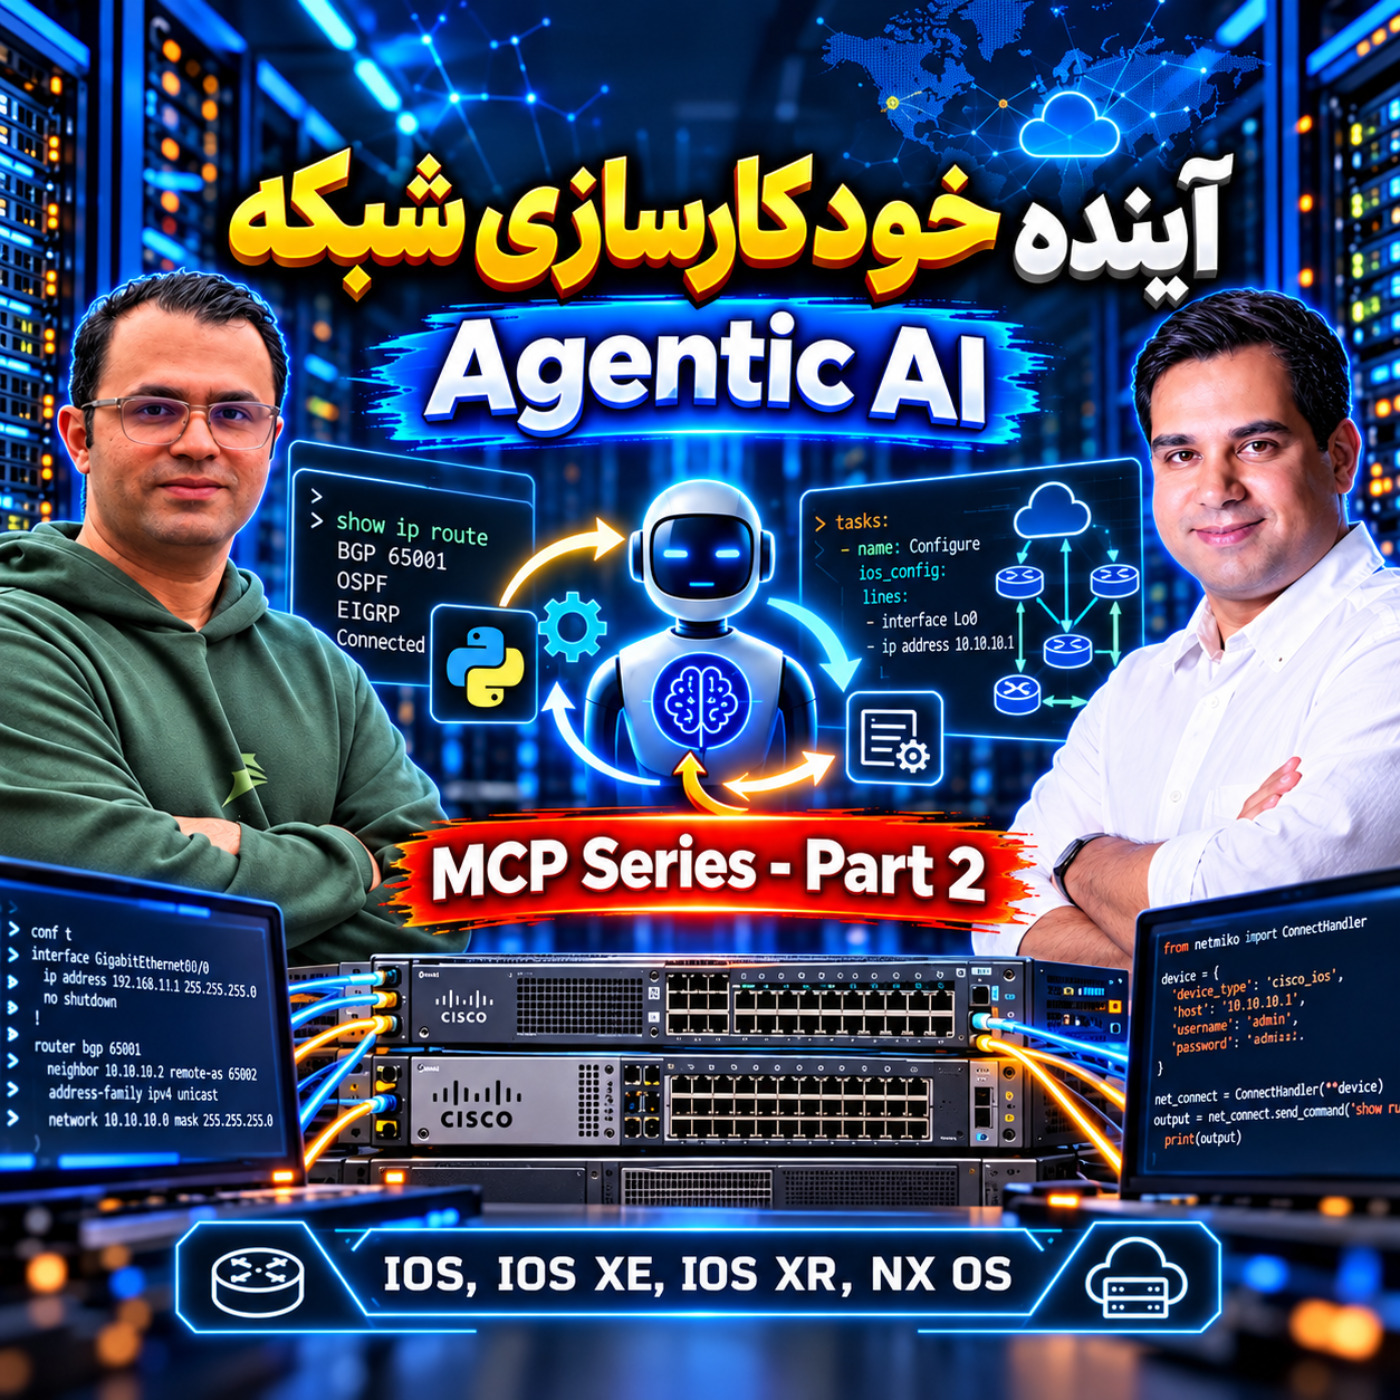
🚀 در قسمت دوم از سری هوش مصنوعی و MCP، یک قدم جلوتر میرویم! در قسمت قبل، هوش مصنوعی را به محیط آزمایشگاهی سیسکو متصل کردیم و دیدیم که چطور میتواند توپولوژی بسازد، پروتکلهای مسیریابی را پیکربندی کند و وضعیت شبکه را بررسی کند. اما این بار داستان متفاوت است! 🔥 این بار عامل هوش مصنوعی (AI Agent) را مستقیماً به تجهیزات واقعی شبکه متصل میکنیم. در این ویدئو با استفاده از یک MCP چنددستگاهی، چند روتر و سوئیچ واقعی را مدیریت میکنیم و به عامل هوش مصنوعی اجازه میدهیم اطلاعات تجهیزات را دریافت کند، وضعیت شبکه را تحلیل کند و در صورت دریافت مجوز، تغییرات پیکربندی را انجام دهد. 🔍 در این قسمت چه چیزهایی میبینیم؟ 🔹 اتصال چند دستگاه واقعی شبکه به MCP 🔹 دریافت خودکار اطلاعات تجهیزات و نسخه سیستمعامل 🔹 شناسایی همسایههای شبکه و کشف توپولوژی 🔹 بررسی وضعیت رابطها و ارتباطات بین سوئیچها 🔹 بررسی و ایجاد VLAN روی چند سوئیچ 🔹 بررسی مسیرهای ارتباطی قبل از اعمال تغییرات 🔹 مدیریت VLANهای مجاز روی لینکهای Trunk 🔹 آزمایش ارتباط بین تجهیزات و اعتبارسنجی پیکربندی 🔹 بررسی تصمیمگیری عامل هوش مصنوعی برای جلوگیری از تغییرات غیرضروری 🛡️ امنیت و کنترل عامل هوش مصنوعی یکی از مهمترین موضوعات این قسمت، مفهوم Guardrails یا حفاظهای کنترلی است. وقتی یک عامل هوش مصنوعی به شبکه واقعی دسترسی دارد، نباید بدون محدودیت اجازه اجرای دستورات و تغییر پیکربندی داشته باشد. باید مشخص کنیم: ✅ چه اطلاعاتی را فقط مشاهده کند. ✅ چه مواردی را تحلیل و بررسی کند. ✅ برای چه تغییراتی از کاربر تأیید بگیرد. ✅ و چه عملیاتی را اصلاً اجازه انجام نداشته باشد. در این ویدئو قابلیت دریافت تأیید قبل از اجرای تغییرات را نیز بررسی میکنیم تا ببینیم چطور میتوان از عاملهای هوش مصنوعی به شکلی کنترلشدهتر در زیرساخت واقعی استفاده کرد. 🎯 هدف این سری چیست؟ هدف این سری، واگذاری بدون نظارت شبکه به هوش مصنوعی نیست؛ بلکه بررسی این موضوع است که چگونه AI Agent میتواند به یک همکار فنی برای مهندسان شبکه تبدیل شود.
نظرها
هنوز نظری نوشته نشده.