شنیدن و نگهداشتن این اپیزود
پخش را شروع کن؛ هنگام رفتن به صفحههای دیگر هم ادامه پیدا میکند.
برای خواندن و مرور دوباره
گفتوگو را به متن همراهت تبدیل کن
متن کامل و خوانای این اپیزود در Word و PDF، همراه با نقشهٔ تصویری موضوعات.
کتابخانه و بازخورد
برای شناخت بهتر پیش از شنیدن
این اپیزود هنوز بررسی عمیق نشده است
در اپیزودهای بررسیشده، پادگرد خلاصه، محورهای گفتگو، فصلهای قابل پخش و پرسشهای مهم را از متن اپیزود استخراج میکند.
تحلیل این اپیزودتکمیل این اپیزود
اگر مهمان یا اسپانسری جا افتاده، از فهرست موجود انتخاب کن یا نام تازهای پیشنهاد بده. پیشنهادها بعد از بررسی مدیر عمومی میشوند.
متن منتشرشده توسط پادکستر
توضیحات اپیزود
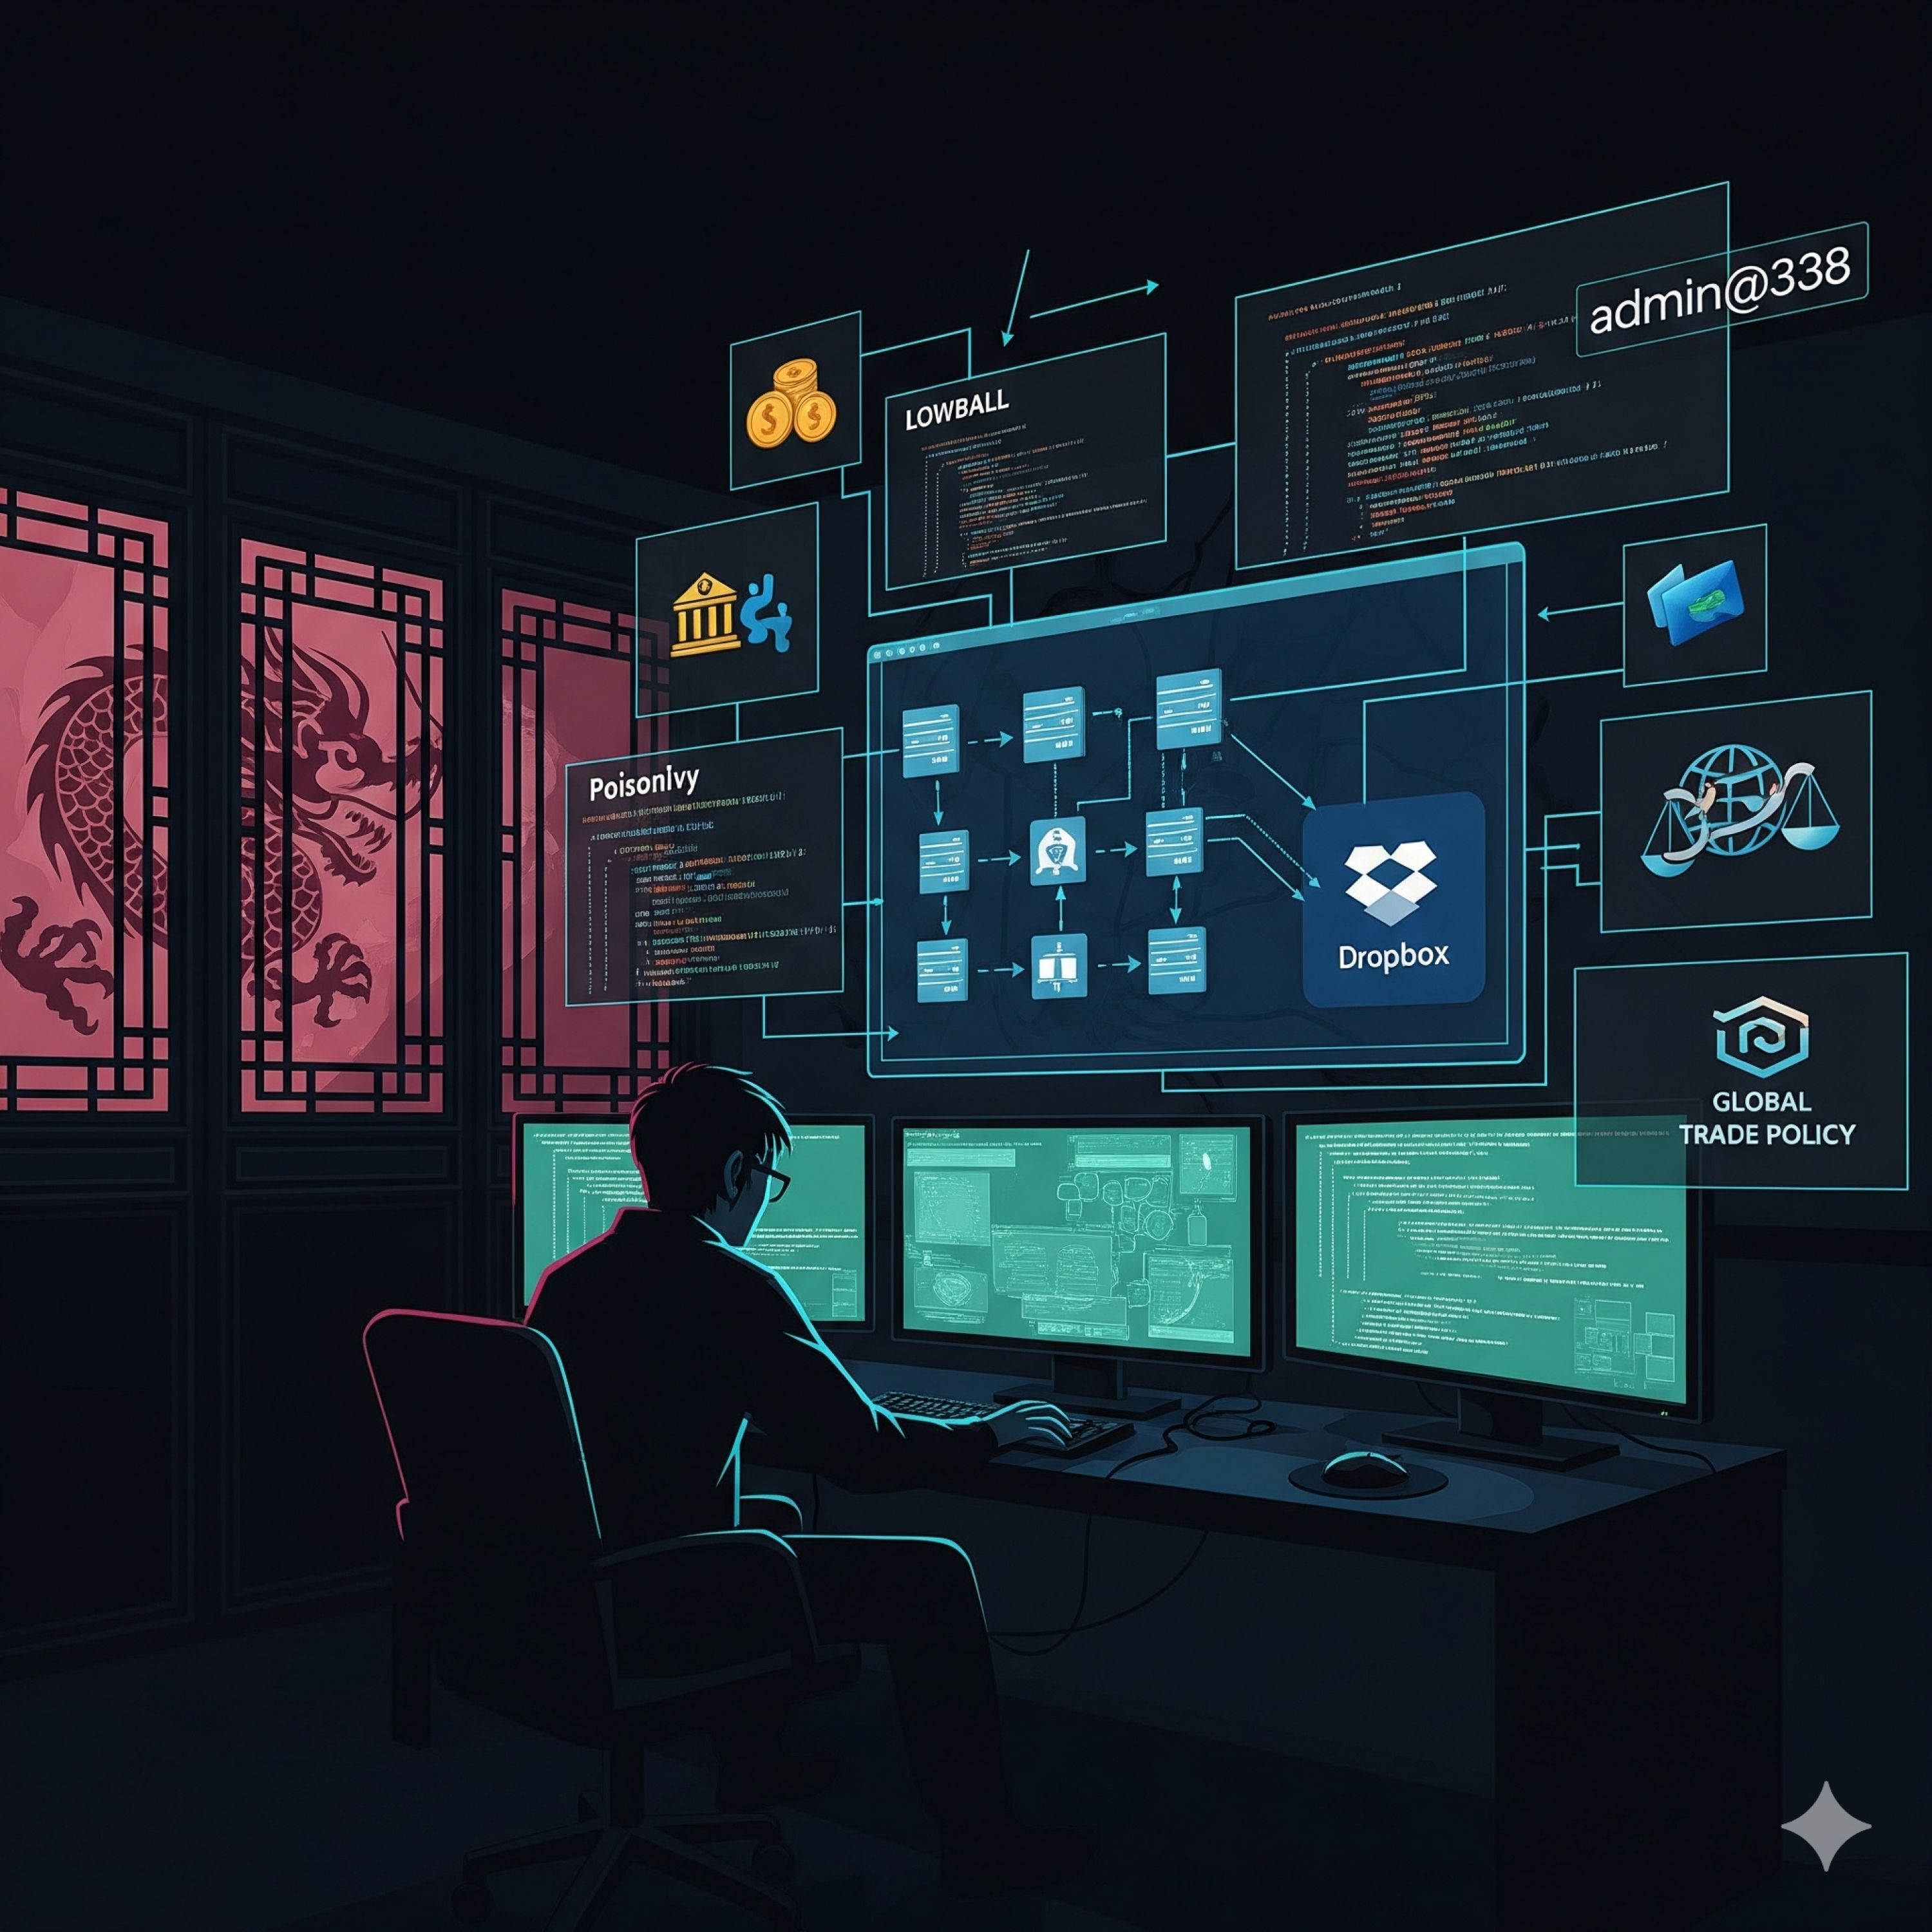
حمله سازمان یافته admin@338 : نام APT: این گروه با نام admin@338 شناخته میشود. کشور یا سازمان حامی: این یک گروه تهدید سایبری مستقر در چین است. میزان موفقیت: این گروه در هدف قرار دادن سازمانهای دخیل در سیاستهای مالی، اقتصادی و تجاری بسیار موثر عمل کرده است. یکی از عملیاتهای برجسته آنها هدف قرار دادن رسانههای هنگکنگی با استفاده از زیرساختهای ابری عمومی (مانند Dropbox) بوده است. وضعیت فعالیت: بر اساس آخرین بهروزرسانیها (آوریل ۲۰۲۵)، این گروه همچنان در لیست گروههای تحت نظر قرار دارد و تاریخچه فعالیتهای آن نشاندهنده استمرار در حملات است. زنجیره حمله (Attack Chain): دسترسی اولیه: استفاده از ایمیلهای فیشینگ (Spearphishing) با پیوستهای مخرب. اجرا: فریب کاربر برای باز کردن فایلهای Word آلوده که از آسیبپذیریهایی نظیر CVE-2012-0158 بهرهبرداری میکنند. تثبیت حضور: نصب درپشتیهایی (Backdoors) مانند LOWBALL. فرماندهی و کنترل (C2): استفاده از سرویسهای قانونی مانند Dropbox برای ارتباط با سرور مهاجم جهت دور زدن سیستمهای امنیتی. آغاز فصل دوم : در این فصل به بررسی تمام حملات سازمان یافته جهان خواهیم پرداخت ، لیست حملات بر اساس لیست وبسایت MITRE ATT&CK میباشد. تلگرام : https://t.me/PodFanAlborz و روزنامه در لینکدین Hosted on SHENOTO
نظرها
هنوز نظری نوشته نشده.